Malaysia didakwa mencatatkan jumlah tertinggi peranti Android dijangkiti perisian hasad di dunia dalam operasi botnet yang melibatkan lebih 1.3 juta peranti.
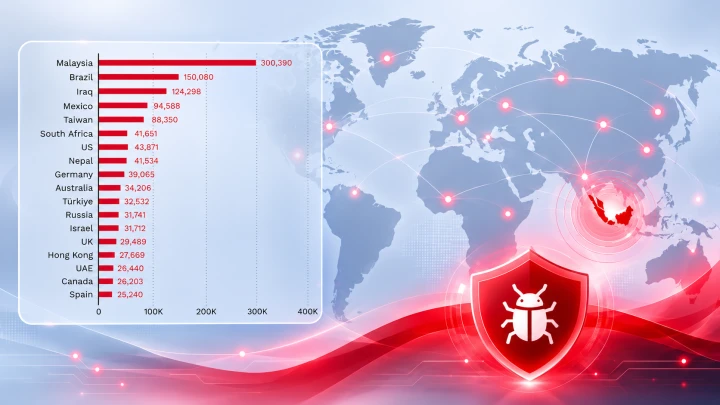
Menurut laporan penyelidikan TrendAI™ Research, sebanyak 300,390 peranti di Malaysia dikenal pasti dijangkiti botnet berkenaan, sekali gus meletakkan negara ini di kedudukan teratas dunia.
Pendedahan itu dibuat menerusi penyelidikan TrendAI™ Research yang membantu pihak berkuasa dan rakan industri melumpuhkan rangkaian botnet berkenaan.
Brazil berada di tempat kedua dengan antara 150,080 peranti terjejas, diikuti Iraq yang merekodkan antara 124,298 peranti.
Mexico dan Taiwan pula masing-masing mencatatkan antara 75,000 hingga 99,999 peranti, manakala beberapa negara lain merekodkan jumlah lebih rendah.
300,390 Peranti Android Di Malaysia Dijangkiti Botnet
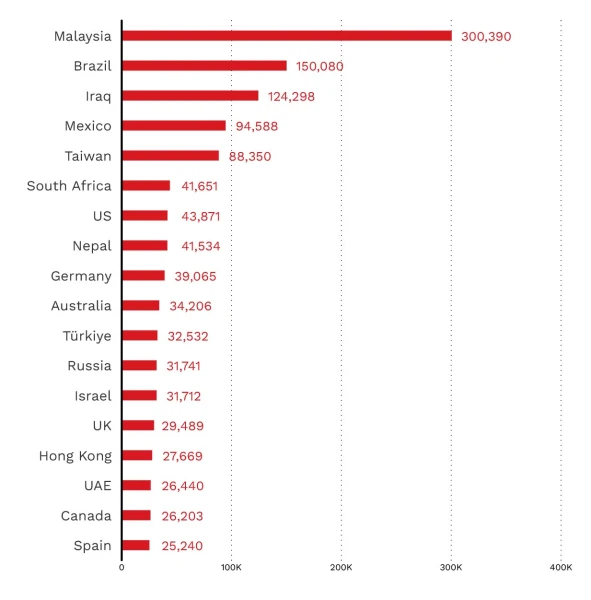
Secara keseluruhan, TrendAI™ Research mengenal pasti sebanyak 1,472,554 peranti dijangkiti merangkumi 206 model di lebih 170 negara.
Pemantauan tersebut dijalankan antara 3 Jun hingga 1 Oktober 2026, namun penyelidik menjelaskan angka berkenaan mungkin lebih tinggi kerana pengumpulan data dilakukan secara berkala.
Bagaimana Peranti Android TV Boleh Dijangkiti?
Apa yang membimbangkan, perisian hasad tersebut sebenarnya sudah dipasang dalam perisian sistem peranti sebelum produk berkenaan sampai kepada pengguna.
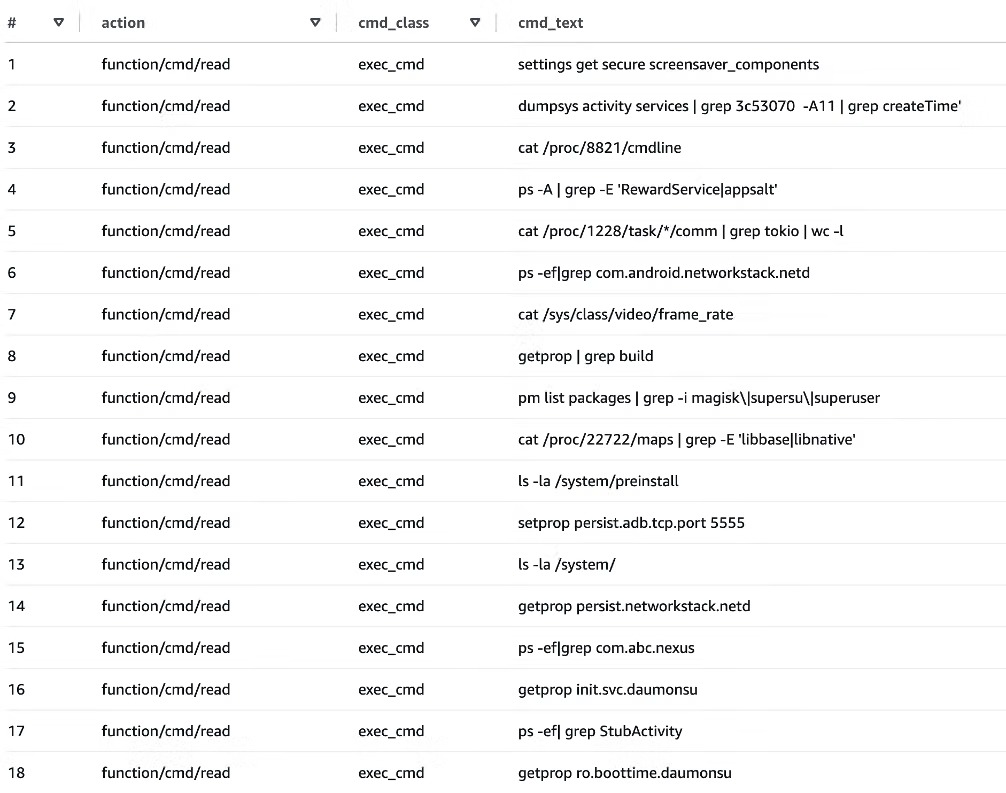
Perisian dikenali sebagai x.cpe berfungsi sebagai ejen pengurusan yang membolehkan pihak luar mengawal peranti dari jauh tanpa pengetahuan pemilik.
Selepas disambungkan kepada internet, perisian tersebut boleh menerima arahan untuk memasang aplikasi, mengubah tetapan dan menjalankan pelbagai aktiviti.
Malah, perisian berkenaan turut membolehkan pengendalinya memasang modul tambahan untuk menjana pendapatan melalui aktiviti mencurigakan.
Antaranya termasuk menjadikan peranti sebagai pelayan proksi kediaman, menjalankan penipuan iklan serta berkongsi sambungan internet pengguna kepada pihak ketiga.
Dalam operasi itu, sambungan internet rumah mangsa digunakan sebagai laluan trafik pihak lain sehingga aktiviti berkenaan kelihatan seperti datang daripada pengguna internet biasa.
Keadaan ini boleh dimanfaatkan penjenayah untuk melepasi sistem keselamatan yang bergantung kepada alamat IP bagi mengesan lokasi dan reputasi sesuatu sambungan.
Lebih 3.8 Juta Alamat IP Kediaman Dikesan
Sepanjang tempoh pemantauan, TrendAI™ Research merekodkan sebanyak 3,849,226 alamat IP kediaman berbeza yang digunakan dalam operasi tersebut.
Jumlah itu bukan bermaksud terdapat 3.8 juta peranti dijangkiti kerana satu peranti boleh menggunakan beberapa alamat IP sepanjang tempoh pemantauan.
Pada satu-satu hari, rangkaian berkenaan menawarkan purata 182,025 alamat IP kediaman untuk digunakan pihak ketiga, dengan jumlah tertinggi mencecah 366,562.
Lebih membimbangkan, pemilik peranti mungkin tidak menyedari aktiviti tersebut kerana Android TV mereka masih boleh berfungsi seperti biasa.
Google ambil tindakan terhadap pengeluar peranti
Susulan penemuan tersebut, Google bekerjasama dengan Agensi Polis Kebangsaan Jepun serta beberapa syarikat keselamatan siber untuk melumpuhkan operasi botnet XCPE.
Menurut Google, tindakan undang-undang turut diambil bagi menutup domain dan pelayan yang digunakan Videostrong untuk mengawal peranti serta memasang modul perisian hasad.
Google turut menyekat Videostrong dan anak syarikat atau sekutunya pada masa hadapan daripada menghasilkan serta menjual peranti Android yang diperakui.
Syarikat itu juga dilarang membekalkan perisian kepada pengeluar lain yang menghasilkan peranti Android diperakui Google.
Dalam masa sama, Google memperkemas proses pemeriksaan keselamatan bagi memastikan perisian hasad seumpama itu tidak mudah melepasi proses pengesahan peranti.
Bagaimanapun, tindakan melumpuhkan pelayan kawalan tidak bermakna perisian hasad yang sudah dipasang dalam peranti terjejas turut terhapus.
Menurut laporan Google, perisian x.cpe beroperasi dengan keistimewaan sistem dan boleh dipasang semula secara automatik selepas peranti dihidupkan semula.
Oleh itu, pengguna tidak boleh menganggap proses membuang aplikasi biasa atau menetapkan semula peranti sudah cukup untuk membersihkan jangkitan tersebut.
TrendAI™ Research menjelaskan bahawa tindakan lanjut daripada pengeluar atau perlindungan pada peringkat platform diperlukan untuk menangani perisian hasad berkenaan.